
Warum ein gestohlenes Passwort im Betrieb so viel Schaden anrichtet
Ein ganz normaler Montag in Gevelsberg
Ein Zulieferbetrieb, vierzig Leute, zwei Hallen, seit drei Generationen in Familienhand. Montagmorgen liegt eine Mail in der Buchhaltung, angeblich von einem Lieferanten aus Hagen. Ein Link, eine Anmeldemaske, die genauso aussieht wie das gewohnte Microsoft-Fenster. Die Kollegin tippt ihr Passwort ein. Vier Tage später gehen aus ihrem Postfach Rechnungen mit geänderter Bankverbindung an sechzig Kunden raus. Das Passwort war gar nicht schlecht. Es stand nur allein auf weiter Flur. Genau an dieser Stelle setzt Multi-Faktor-Authentifizierung an, und deshalb reden wir bei edv-trend inzwischen in fast jedem Erstgespräch darüber.
Die Zahlen hinter dem Bauchgefühl
Das Bundeskriminalamt hat für 2024 rund 131.391 in Deutschland verübte Cybercrime-Fälle erfasst, dazu knapp 201.877 Straftaten mit Auslandsbezug. Rund 950 Unternehmen und Institutionen meldeten Ransomware-Vorfälle.1 Der Bitkom beziffert den jährlichen Schaden durch Datendiebstahl, Spionage und Sabotage auf 289,2 Milliarden Euro, 87 Prozent der befragten Unternehmen waren binnen zwölf Monaten betroffen.2 Microsoft gibt an, dass Multi-Faktor-Authentifizierung mehr als 99,2 Prozent der Angriffe auf Konten blockiert.3 Diese eine Zahl erklärt, warum inzwischen jede Checkliste mit Multi-Faktor-Authentifizierung anfängt. Für einen Betrieb im Ennepe-Ruhr-Kreis ist sie die billigste Maßnahme mit der größten Wirkung.
Warum das alte Passwort trotzdem noch läuft
Weil bis jetzt nie etwas passiert ist. Das ist die ehrlichste Antwort, die wir in Betrieben zwischen Schwelm und Witten hören. Dieselben acht Zeichen seit 2017, alle kennen sie, der Zettel klebt unter der Tastatur am Meisterplatz. Solange die Produktion läuft und die Kunden zahlen, gibt es keinen Anlass, daran zu rütteln. Der Anlass kommt dann von außen, meistens unangekündigt. Ab diesem Moment zählt im Betrieb nur noch eine Größe: Stillstandstage. Multi-Faktor-Authentifizierung nimmt dem gestohlenen Passwort seinen Wert, bevor dieser Tag kommt.

Was Multi-Faktor-Authentifizierung eigentlich ist, ohne Fachchinesisch
Wissen, Besitz, Eigenschaft
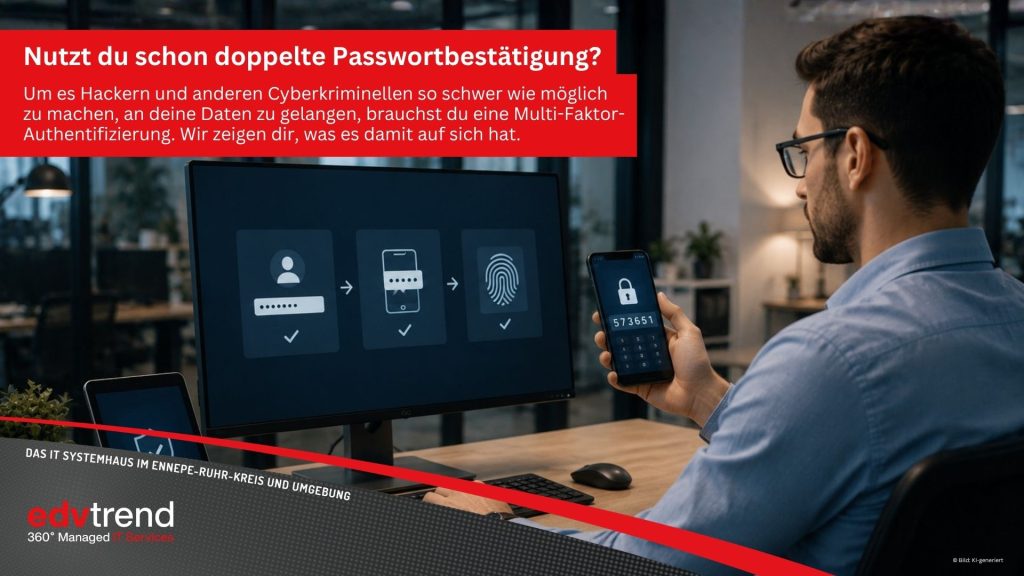
Ein Faktor ist ein Nachweis, dass du wirklich du bist. Davon gibt es drei Kategorien. Etwas, das du weißt, also ein Passwort oder eine PIN. Etwas, das du besitzt, also ein Handy, ein Chip, ein kleiner USB-Stick am Schlüsselbund. Und etwas, das du bist, also Fingerabdruck oder Gesicht. Multi-Faktor-Authentifizierung heißt schlicht, dass mindestens zwei dieser Kategorien zusammenkommen müssen. Das BSI formuliert es für regulierte Unternehmen als Anforderung, eine Anmeldung mit „zwei Faktoren aus unterschiedlichen Kategorien“ abzusichern.4 Klingt simpel, ist es auch. Wer nur das Passwort hat, kommt einfach nicht rein.
Zwei Schritte sind nicht automatisch zwei Faktoren
Hier stolpern viele Betriebe. Ein Anmeldeprozess, bei dem du erst ein Passwort eingibst und danach eine Sicherheitsfrage nach dem Mädchennamen der Mutter beantwortest, hat zwei Schritte. Beide Schritte stammen aber aus derselben Kategorie Wissen. Das BSI hält einen solchen mehrstufigen Anmeldeprozess für die Vertrauensniveaus substanziell und hoch ausdrücklich für ungeeignet.4 Wenn wir bei edv-trend einen Bestand aufnehmen, finden wir diese Scheinlösung regelmäßig in Kundenportalen und älteren Warenwirtschaften. Echte Multi-Faktor-Authentifizierung braucht den Sprung in eine andere Kategorie, üblicherweise in den Besitz.
Was der Angreifer davon hat
Aus Unternehmersicht ist die Rechnung übersichtlich. Zugangsdaten werden im großen Stil gehandelt, oft aus Datenlecks, die mit deinem Betrieb überhaupt nichts zu tun haben. Ein Angreifer kauft eine Liste, probiert sie automatisiert durch und schaut, wo sich eine Tür öffnet. Bei einem Konto mit Multi-Faktor-Authentifizierung endet dieser Automatismus sofort, weil dem Angreifer der zweite Faktor fehlt. Er zieht weiter zum nächsten Betrieb in der Liste, und das ist genau das Ziel. In Wetter an der Ruhr hat ein Handwerksbetrieb genau so gemerkt, dass sein Buchhaltungskonto seit Monaten in einer Sammlung stand. Passiert ist nichts, weil der zweite Faktor bereits aktiv war.

Multi-Faktor-Authentifizierung per SMS-Code, App, Token oder Passkey
SMS und E-Mail als Einstieg
Der Code per SMS ist für die meisten Mitarbeiter der vertrauteste Weg, weil sie ihn vom Onlinebanking kennen. Er ist besser als gar kein zweiter Faktor. Das BSI sagt aber klar, dass E-Mail-TAN und SMS-TAN sowie zeitbasierte Codes vor Phishing-Angriffen, die in Echtzeit stattfinden, nicht schützen.5 Ein Angreifer baut eine Zwischenseite, du gibst dort Passwort und Code ein, er reicht beides in Sekunden an den echten Dienst weiter. Für Betriebe in Südwestfalen, die gerade erst anfangen, ist SMS trotzdem oft der pragmatische erste Schritt. Wir bei edv-trend planen ihn dann von vornherein mit einem Ablaufdatum ein.
Die Authenticator-App auf dem Handy
Der gängigste Weg in kleinen und mittleren Betrieben führt über eine App, die alle dreißig Sekunden einen neuen sechsstelligen Code erzeugt, oder über eine Push-Meldung, die du bestätigst. Das kostet keine Lizenz extra, funktioniert offline und braucht kein neues Gerät. Für die allermeisten Arbeitsplätze in einer Spedition in Witten oder einem Werkzeugbau in Schwelm ist das der richtige Standard. Multi-Faktor-Authentifizierung per App deckt die große Masse der Angriffe ab, die eben automatisiert und ungezielt laufen. Wer kein dienstliches Handy hat, bekommt entweder eins oder einen Token, dazu gleich mehr.
Hardware-Token und Passkeys
Ein Hardware-Token ist ein kleiner Stick, den du in den USB-Port steckst oder ans Handy hältst. Ein Passkey ist ein kryptografischer Schlüssel, der entweder fest auf so einem Gerät liegt oder über die Cloud auf deine Geräte synchronisiert wird. Das BSI bewertet beide Passkey-Varianten als resistent gegen übliche Phishing-Angriffe und hebt die Vorteile hardwarebasierter Verfahren hervor.5 Der Grund ist technischer Natur und trotzdem leicht zu erklären. Der Schlüssel prüft, mit welcher Internetadresse er gerade spricht. Eine gefälschte Seite bekommt schlicht keine Antwort. Für Geschäftsführung, Buchhaltung und alle mit Admin-Rechten empfehlen wir deshalb Multi-Faktor-Authentifizierung auf genau dieser Stufe.

Du willst wissen, ob für deine Geschäftsführung und die Buchhaltung eher ein Hardware-Token oder ein Passkey passt? Ruf edv-trend an und lass dir beide Verfahren einmal an deinen eigenen Konten vorführen.
MFA-Fatigue und Push-Bombing im Alltag
Wie so ein Angriff wirklich abläuft
Der Angreifer hat dein Passwort schon. Er meldet sich an, dein Handy vibriert, du lehnst ab. Er meldet sich wieder an. Und wieder. Um kurz nach zwei Uhr nachts, zwanzig Meldungen in zehn Minuten. Irgendwann tippt jemand im Halbschlaf auf Bestätigen, nur damit endlich Ruhe ist. Dieses Muster heißt MFA-Fatigue oder Push-Bombing, und es funktioniert erschreckend zuverlässig. Microsoft nennt Push-Bombing ausdrücklich als eine der Bedrohungen, gegen die der Nummernabgleich eingeführt wurde.6 Multi-Faktor-Authentifizierung ohne Schutz gegen dieses Muster hat eine Lücke, die im Betrieb sehr real ist.
Nummernabgleich als einfaches Gegenmittel
Beim Nummernabgleich zeigt der Bildschirm eine zweistellige Zahl an, die du in der App eintippen musst. Wer die Zahl nicht sieht, kann nicht bestätigen. Blindes Wegdrücken ist damit unmöglich. Microsoft hat den Nummernabgleich für alle Push-Benachrichtigungen des Authenticators aktiviert, Nutzer können ihn nicht abschalten.6 Wenn ein Betrieb in Hagen noch mit einer älteren Konfiguration arbeitet, prüfen wir als Erstes, ob dieser Schutz greift. Die Umstellung ist eine Sache von Minuten und macht Multi-Faktor-Authentifizierung im Alltag kein Stück umständlicher.
Die Meldung, die niemand erwartet hat
Ein Punkt, den man der Belegschaft in einer Schulung mitgeben muss, ist banal und wichtig zugleich. Eine Anfrage, die du selbst gar nicht ausgelöst hast, ist ein Alarm. Behandle sie auch so. Wer nachts eine Push-Meldung bekommt und morgens nichts sagt, verschenkt die beste Frühwarnung, die Multi-Faktor-Authentifizierung überhaupt liefert. Wir bringen bei edv-trend deshalb eine simple Regel mit in jeden Rollout: unerwartete Meldung ablehnen, Passwort ändern, kurz Bescheid geben. Drei Sätze, die jeder Mitarbeiter über fünfzig genauso versteht wie der Azubi.
Phishing-resistente Multi-Faktor-Authentifizierung und die Grenzen im Bestand
Wo Passkeys heute schon laufen
Microsoft 365, Google Workspace, die gängigen Passwortmanager, viele Cloud-Buchhaltungen und immer mehr Kundenportale unterstützen Passkeys ohne Aufpreis. Für einen Metallbetrieb im Ennepe-Ruhr-Kreis heißt das konkret: Die Konten, über die der größte Schaden liefe, also E-Mail und Finanzen, lassen sich meistens sofort auf phishing-resistente Multi-Faktor-Authentifizierung heben. Der Aufwand liegt bei etwa zwanzig Minuten pro Person. Zwei Token pro Nutzer sind sinnvoll, einer am Schlüsselbund und einer im Safe. Ohne Ersatz steht Multi-Faktor-Authentifizierung sonst beim ersten Verlust still. Verloren geht so ein Stick nämlich genauso wie ein Autoschlüssel.
Was mit der alten Maschinensteuerung passiert
In der Halle steht eine CNC-Steuerung von 2009, dazu eine Branchensoftware, die der Hersteller nur noch halbherzig pflegt. Solche Systeme sprechen kein modernes Anmeldeverfahren, und daran wird sich kurzfristig nichts ändern. Der übliche Weg führt über eine Abschottung. Diese Systeme kommen in ein eigenes Netzsegment, der Zugriff von außen läuft ausschließlich über einen Sprungpunkt, der seinerseits durch Multi-Faktor-Authentifizierung geschützt ist. Das BSI-Grundschutzdenken nennt das gestufte Absicherung, und in der Praxis ist es das, was wir bei edv-trend in Betrieben mit gemischtem Maschinenpark am häufigsten bauen. Die Maschine bleibt, wie sie ist. Die Tür davor wird neu.
Fernwartung durch Dritte
Fast jeder produzierende Betrieb hat externe Zugänge für Maschinenhersteller, Softwarepartner oder den Steuerberater. Diese Zugänge sind bei Angriffen überproportional häufig der Einstiegspunkt, weil sie selten inventarisiert sind und noch seltener überprüft werden. Jeder externe Zugang gehört auf eine Liste, bekommt eine feste Laufzeit und wird ohne Ausnahme mit Multi-Faktor-Authentifizierung versehen. Wenn ein Partner das nicht anbietet, ist das eine Information für die Geschäftsführung und keine technische Randnotiz.
Weißt du auswendig, wer sich gerade alles von außen auf deine Maschinen und Systeme schaltet? Lass edv-trend diese Fernzugänge einmal vollständig auflisten, mit Laufzeit und zweitem Faktor für jeden einzelnen.
Multi-Faktor-Authentifizierung bei Dienstkonten, Ausnahmen und Notfällen
Konten, die keinen Menschen haben
Der Scanner im Versand schickt Mails über ein Postfach. Die Warenwirtschaft holt nachts Kurse über einen technischen Benutzer. Diese Dienstkonten können keinen Code eintippen, weil niemand davorsitzt. Der Umgang damit ist Standardhandwerk. Solche Konten bekommen sehr lange, zufällige Passwörter im Passwortmanager, laufen ohne interaktive Anmeldung und werden nach Möglichkeit auf zertifikatsbasierte Verfahren umgestellt. Microsoft weist darauf hin, dass Benutzerkonten, die als Dienstkonten verwendet werden, sehr wohl unter die verpflichtende Multi-Faktor-Authentifizierung fallen, während echte Workload-Identitäten davon ausgenommen sind.3 Die Unterscheidung ist wichtig. Ein normales Benutzerkonto, das jemand irgendwann zum Dienstkonto umgewidmet hat, ist eine der typischen Altlasten, die wir bei so einer Umstellung zuerst aufräumen.
Der Chef, der Angst vor dem Aussperren hat
Diese Sorge ist berechtigt und lässt sich vollständig ausräumen. Ein Betrieb braucht mindestens zwei Notfallkonten, die niemand im Alltag benutzt. Die Zugangsdaten liegen ausgedruckt im Tresor, jedes Konto hat einen eigenen Hardware-Token, und einmal im Quartal wird geprüft, ob beide funktionieren. Dazu kommt ein Ersatzfaktor pro Mitarbeiter, damit ein vergessenes Handy niemanden lahmlegt. Wer diese zwei Dinge sauber aufsetzt, hat mit Multi-Faktor-Authentifizierung eher weniger Ausfallrisiko als vorher, weil vorher schlicht niemand wusste, wer welches Passwort kennt.
Und wenn die Halle steht?
Dann steht sie, weil verschlüsselt wurde, und nicht wegen eines Token. Wir haben bei edv-trend noch keinen Produktionsstillstand erlebt, der auf einen zweiten Faktor zurückging. Umgekehrt kennen wir mehrere Wochen Stillstand nach einem Vorfall, der mit einem einzigen erbeuteten Passwort begann und den Multi-Faktor-Authentifizierung gestoppt hätte. Der Vergleich lohnt sich, bevor jemand die Umstellung verschiebt.

Multi-Faktor-Authentifizierung einführen ohne Aufstand in der Belegschaft
In Wellen statt an einem Stichtag
Ein Stichtag für alle achtzig Mitarbeiter an einem Montag ist der sicherste Weg in den Frust. Bewährt hat sich ein Vorgehen in vier Wellen. Erst Geschäftsführung und IT, damit die Leute, die später Fragen beantworten, es selbst benutzen. Dann Buchhaltung, Einkauf und Vertrieb, weil dort das Geld und die Kundendaten liegen. Dann Verwaltung und Meisterebene. Zuletzt die Arbeitsplätze in der Fertigung, die oft ohnehin über Terminalanmeldungen laufen. Zwischen den Wellen liegen jeweils ein bis zwei Wochen, in denen Multi-Faktor-Authentifizierung im Alltag ankommt und die typischen Rückfragen auflaufen.
Die Kollegen über fünfzig
Die Sorge ist selten technischer Natur. Sie hat mit dem Gefühl zu tun, vor der ganzen Abteilung als jemand dazustehen, der etwas nicht hinbekommt. Wer das ernst nimmt, löst das Problem. Kleine Gruppen von vier bis sechs Leuten, eine halbe Stunde, jeder richtet das eigene Konto direkt am eigenen Gerät ein, mit einem Ansprechpartner daneben. Keine Präsentation, keine Folien. So kommt Multi-Faktor-Authentifizierung auch bei Leuten an, die seit dreißig Jahren an derselben Maschine stehen. Bei edv-trend machen wir das seit Jahren so und stellen dabei fest, dass gerade langjährige Mitarbeiter die Sache schnell akzeptieren, sobald sie den Zweck verstanden haben. Der Satz, der am besten wirkt, ist kurz: Damit kann dein Passwort geklaut werden und trotzdem nichts passieren.
Eine Regel, die den Ton macht
Multi-Faktor-Authentifizierung wird in der Belegschaft dann getragen, wenn sie oben genauso gilt. Wenn der Chef sich eine Ausnahme genehmigt, weiß das nach drei Tagen die ganze Halle, und die Maßnahme ist innerlich erledigt. Wir sprechen das im ersten Termin offen an, weil es in familiengeführten Betrieben die häufigste Sollbruchstelle ist. Ausnahmen brauchen ein Ablaufdatum und einen Namen, der dafür geradesteht.
Was Multi-Faktor-Authentifizierung wirklich kostet
Lizenzen, Geräte, Arbeitszeit
In den meisten Microsoft-365-Paketen ist Multi-Faktor-Authentifizierung per App bereits enthalten, es entstehen also keine zusätzlichen Lizenzkosten. Hardware-Token liegen je nach Modell im niedrigen zweistelligen Bereich pro Stück, zwei Stück pro Person für die kritischen Rollen. Dazu kommt einmalige Arbeitszeit für Konzept, Konfiguration und Einweisung, bei einem Betrieb mit vierzig Arbeitsplätzen typischerweise ein bis zwei Projekttage. Danach fällt laufend wenig an, im Wesentlichen das Nachziehen bei neuen Mitarbeitern.
Die andere Seite der Rechnung
Dem stehen Zahlen gegenüber, die jeder Unternehmer selbst einordnen kann. Zwei bis drei schwere Ransomware-Angriffe werden in Deutschland täglich angezeigt.1 Ein einziger Vorfall mit Produktionsstillstand, Forensik, Anwalt, Meldepflichten und Kundenkommunikation liegt schnell im sechsstelligen Bereich, und Multi-Faktor-Authentifizierung hätte in vielen dieser Fälle gereicht, ohne den Vertrauensschaden bei Kunden aus der Region. Gegen diese Summe ist die Investition in Multi-Faktor-Authentifizierung eine Randgröße. Wir rechnen das im Angebot bewusst mit auf, damit die Entscheidung am Ende auf Zahlen steht.
Zahlen schlagen Bauchgefühl. Hol dir von edv-trend ein Angebot, in dem Lizenzen, Token und Projekttage für genau deine Anzahl an Arbeitsplätzen aufgeschlüsselt sind.
Multi-Faktor-Authentifizierung, Versicherung, Lieferkette und NIS2
Was der Versicherer inzwischen fragt
Cyberversicherungen fragen in ihren Fragebögen längst konkret nach abgesicherten Fernzugängen, nach Absicherung administrativer Konten und nach dem Schutz von E-Mail-Zugängen. Wer dort ohne zweiten Faktor unterwegs ist, zahlt entweder mehr oder bekommt im Schadenfall eine unangenehme Diskussion über Obliegenheiten. Für einen Betrieb in Schwelm mit Automotive-Anteil ist das kein theoretisches Risiko. Multi-Faktor-Authentifizierung ist eine der wenigen Maßnahmen, die sich im Fragebogen sofort positiv auswirken.
Der Druck kommt aus der Kette
Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten, rund 29.500 Einrichtungen fallen damit unter die Aufsicht des BSI.7 In § 30 Absatz 2 Satz 2 Nummer 10 BSIG stehen ausdrücklich Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung als Pflichtmaßnahme.4 Der Mittelständler in Wetter oder Witten ist häufig selbst nicht direkt reguliert. Sein größter Kunde ist es. Und dieser Kunde reicht seine Anforderungen an die Lieferkette weiter, in Form von Fragebögen, Audits und Klauseln im Rahmenvertrag. So landet die Pflicht am Ende doch auf dem Schreibtisch des Geschäftsführers in Südwestfalen. Wer jetzt umstellt, hat den Nachweis fertig, wenn die Anfrage kommt.
Dokumentation gehört dazu
Eine Maßnahme, die niemand nachweisen kann, existiert im Audit nicht. Zur Einführung gehören deshalb eine kurze Richtlinie, eine Liste der geschützten Systeme, die dokumentierten Ausnahmen mit Begründung und Ablaufdatum sowie ein Nachweis über die Unterweisung der Mitarbeiter. Drei Seiten reichen. Wer Multi-Faktor-Authentifizierung sauber dokumentiert, spart sich später lange Rückfragen. Bei edv-trend liefern wir diese Unterlagen mit dem Projekt aus, weil das Nachdokumentieren zwei Jahre später deutlich mehr Zeit frisst.

Wie du mit Multi-Faktor-Authentifizierung in vierzehn Tagen anfängst
Die Bestandsaufnahme
Der erste Schritt kostet nichts. Schreib auf, welche Systeme von außen erreichbar sind: E-Mail, Fernzugang, Cloud-Buchhaltung, Kundenportale, Fernwartungszugänge der Maschinenhersteller. Danach markierst du, wo heute schon Multi-Faktor-Authentifizierung läuft. In den meisten Betrieben im Ennepe-Ruhr-Kreis ist die Liste kürzer, als der Chef erwartet hat.
- Alle Konten mit Administratorrechten zuerst, dort gehört Multi-Faktor-Authentifizierung mit Hardware-Token hin
- E-Mail-Postfächer der Geschäftsführung, Buchhaltung und des Einkaufs
- Jeden Fernzugang von außen, eigene Mitarbeiter wie externe Dienstleister
- Alle Dienstkonten inventarisieren und von echten Benutzerkonten trennen
- Zwei Notfallkonten mit hinterlegten Token und einem Prüftermin im Quartal
Was danach offen bleibt
Ehrlich gesagt bleibt eine Frage stehen, die derzeit niemand sauber beantwortet. Passkeys funktionieren hervorragend auf einem Windows-Rechner und auf einem Smartphone. Wie das an einem geteilten Terminal in der Fertigung aussieht, an dem in drei Schichten neun verschiedene Leute anmelden, ist noch Baustelle. Es gibt Ansätze mit Chipkarten und mit kurzlebigen Sitzungen, und keiner davon ist der fertige Standard. Wir beobachten das genau und sagen den Betrieben zwischen Gevelsberg und Hagen offen, dass dieser eine Teil des Puzzles noch in Bewegung ist. Auf der Büroseite lässt sich Multi-Faktor-Authentifizierung heute vollständig lösen. Die Halle bekommt in den nächsten Jahren noch eine zweite Runde. Wer damit rechnet, plant besser.
Die Büroseite bekommst du in vierzehn Tagen sauber hin, die Halle planen wir gemeinsam für später. Vereinbare jetzt ein Erstgespräch mit edv-trend und wir starten mit der Bestandsaufnahme deiner Zugänge.
Ein Kunde hat uns eine Rechnung mit fremder Bankverbindung gezeigt, die aus unserem Postfach kam. Wie konnte das passieren?
Jemand hatte die Zugangsdaten deiner Buchhaltung und hat sich damit in das Postfach gesetzt. Genau hier hilft Multi-Faktor-Authentifizierung, also eine Anmeldung, bei der zum Passwort ein zweiter Nachweis kommt, etwa ein Code aus einer App oder ein kleiner Stick am Schlüsselbund. Ohne diesen Nachweis endet der Versuch, auch wenn das Passwort stimmt. Ändere jetzt sofort alle Passwörter und prüfe die Weiterleitungsregeln im Postfach.
Bei uns läuft in der Verwaltung seit Jahren dasselbe Passwort und jeder kennt es. Wie kriege ich das aus dem Betrieb?
Gemeinsame Passwörter kann niemand zurückverfolgen, und meistens kleben sie irgendwo unter einer Tastatur. Gib jedem eine eigene Anmeldung und schalte Multi-Faktor-Authentifizierung dazu, also eine zweite Bestätigung neben dem Passwort, üblicherweise über eine App auf dem Handy. Ein geklautes Passwort ist damit wertlos. edv-trend führt das in Wellen ein, damit im Betrieb niemand von heute auf morgen alles umlernen muss.
Meine Leute über fünfzig haben Angst, sich aus ihrem eigenen Rechner auszusperren, wenn wir die Anmeldung ändern. Wie nehme ich ihnen das?
Die Sorge ist berechtigt und lässt sich vollständig ausräumen. Jeder bekommt zwei Wege hinterlegt, zum Beispiel eine App auf dem Handy und einen kleinen Stick für den USB-Port. Fällt einer aus, funktioniert der andere. Multi-Faktor-Authentifizierung heißt schlicht, dass zum Passwort ein zweiter Nachweis kommt. Am besten richtet jeder sein Konto in einer kleinen Gruppe am eigenen Gerät ein, ganz ohne Publikum.
Wenn wir für die Anmeldung das Handy brauchen und ein Mitarbeiter vergisst es zu Hause, steht dann sein Arbeitsplatz still?
Nein. Für genau diesen Fall hinterlegst du pro Person einen Ersatzweg, etwa einen Hardware-Stick oder ein zweites Gerät. Zusätzlich kann deine IT eine zeitlich begrenzte Freigabe erteilen. Multi-Faktor-Authentifizierung, also die Anmeldung mit Passwort und einer zweiten Bestätigung, kostet dich in so einem Fall zwei Minuten am Empfang. Ein ganzer Arbeitstag geht dabei nie verloren.
Unsere Cyberversicherung will wissen, wie wir die Anmeldung an unseren Systemen absichern. Was erwartet die da?
Versicherer fragen inzwischen konkret nach abgesicherten Fernzugängen, geschützten Verwalterkonten und geschützten Postfächern. Gemeint ist damit Multi-Faktor-Authentifizierung, also eine Anmeldung, bei der neben dem Passwort noch ein Code oder ein Gerät nötig ist. Wer das sauber umgesetzt hat, bekommt bessere Konditionen und im Schadenfall keine lange Diskussion über Obliegenheiten. edv-trend liefert dir die passenden Nachweise schriftlich mit.
Unser größter Kunde schickt uns einen Sicherheitsfragebogen und beruft sich auf ein neues EU-Gesetz. Betrifft uns das mit sechzig Mitarbeitern überhaupt?
Seit Dezember 2025 gilt in Deutschland ein neues Cybersicherheitsgesetz für rund 29.500 Einrichtungen. Bei sechzig Mitarbeitern bist du meistens selbst noch außen vor, dein Kunde fällt aber darunter und reicht seine Pflichten über Verträge weiter. In fast jedem dieser Fragebögen steht Multi-Faktor-Authentifizierung ganz oben, also die Anmeldung mit Passwort plus zweiter Bestätigung. Wer sie hat, kreuzt einfach an.
Was kostet es einen Betrieb mit vierzig Arbeitsplätzen, die Anmeldung an den Systemen sicherer zu machen?
In den gängigen Microsoft-Paketen ist die Funktion bereits enthalten, neue Lizenzkosten fallen also selten an. Dazu kommen kleine Hardware-Sticks für die wichtigen Rollen im niedrigen zweistelligen Bereich pro Stück und einmalig ein bis zwei Projekttage für Konzept, Einrichtung und Einweisung. Multi-Faktor-Authentifizierung, die Anmeldung mit Passwort und zweitem Nachweis, gehört damit zu den günstigsten Sicherheitsmaßnahmen überhaupt.
Unsere CNC-Steuerung ist von 2009 und kennt nur ein Passwort. Was machen wir damit?
Alte Steuerungen sprechen kein modernes Anmeldeverfahren, und daran ändert sich kurzfristig nichts. Der übliche Weg ist eine Abschottung. Die Maschine kommt in ein eigenes Netzsegment, und jeder Zugriff von außen läuft über einen Sprungpunkt, der mit Multi-Faktor-Authentifizierung geschützt ist, also mit Passwort und einer zweiten Bestätigung. Die Maschine bleibt unverändert. Die Tür davor wird neu gebaut.
Der Scanner im Versand verschickt selbstständig Mails über ein Postfach. Wie sichere ich so etwas ab, wenn niemand davorsitzt?
Das ist ein technisches Konto ohne Menschen dahinter. Solche Konten bekommen sehr lange Zufallspasswörter im Passwortmanager, dürfen sich nicht von Hand anmelden und laufen möglichst über Zertifikate. Wichtig ist die saubere Trennung von echten Benutzerkonten. Ein normales Mitarbeiterkonto, das jemand irgendwann für den Scanner umgewidmet hat, braucht Multi-Faktor-Authentifizierung genauso wie jedes andere, also Passwort plus zweite Bestätigung.
Nachts um zwei kamen zwanzig Anmeldeanfragen auf das Handy meines Meisters. Was war das und was macht man dagegen?
Das war mit hoher Wahrscheinlichkeit ein Angreifer, der das Passwort schon hatte und so lange Anfragen schickt, bis jemand im Halbschlaf zustimmt. Die Gegenmaßnahme heißt Nummernabgleich. Auf dem Bildschirm erscheint eine Zahl, die dein Meister in der App eintippen muss. Multi-Faktor-Authentifizierung, die Anmeldung mit Passwort und zweiter Bestätigung, wird dadurch deutlich robuster. Unerwartete Anfragen gehören immer sofort gemeldet.
Quellen
2 Bitkom e. V., Primärquelle: https://www.bitkom.org/Bitkom/Publikationen/Wirtschaftsschutz
