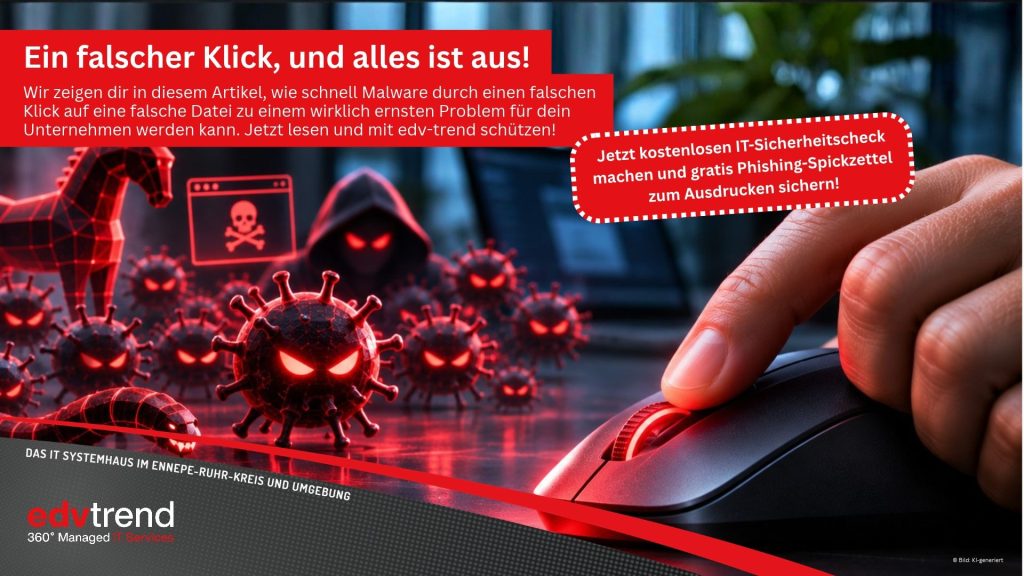
Eine Mitarbeiterin öffnet morgens eine Rechnung im Mailanhang. Nichts passiert, zumindest scheinbar. Zwei Tage später sind alle Daten auf dem Server verschlüsselt, die Bildschirme zeigen nur noch eine Lösegeldforderung, die Fertigung steht. Hinter so einem Szenario steckt fast immer Malware, also Schadsoftware, die sich unbemerkt in deine Firma schleicht.
Für dich als Geschäftsführer ist das ein besonders unangenehmer Gedanke. Ein einziger Klick reicht. Und dieser Klick kommt selten von dir. Dieser Artikel zeigt dir ohne Fachchinesisch, wie Malware in einen Betrieb gelangt, woran du einen Befall erkennst und welche Schritte dein Unternehmen wirklich schützen. Egal ob deine Firma in Gevelsberg, Schwelm oder Wuppertal sitzt.
Was ist Malware und wie schützt du deine Firma davor?
Die kurze Antwort
Malware ist der Oberbegriff für jede Software, die Schaden anrichten soll. Sie stiehlt Daten, spioniert Passwörter aus oder verschlüsselt deine Dateien, um Lösegeld zu erpressen. Der beste Schutz vor Malware besteht aus fünf Bausteinen: aktuelle Software, eine zweite Bestätigung beim Anmelden, entschärfte Mails, Datensicherungen außer Reichweite der Angreifer und ein Plan für den Ernstfall. Jeder Baustein schließt eine andere Lücke. Erst zusammen machen sie es Angreifern richtig schwer. Die folgenden Abschnitte erklären dir jeden davon so, dass du ihn ohne Technikstudium einordnen kannst.
Die wichtigsten Arten von Malware
Schadsoftware tritt in verschiedenen Formen auf. Es lohnt sich, die wichtigsten zu kennen, weil sie unterschiedlich gefährlich sind.
- Ransomware, auch Verschlüsselungstrojaner genannt, sperrt deine Daten und verlangt Geld für den Schlüssel. Für Betriebe ist sie die teuerste Form, weil sie alles auf einmal lahmlegt.
- Trojaner tarnen sich als harmloses Programm oder als Anhang. Wer sie öffnet, verschafft Angreifern eine Hintertür ins Firmennetz.
- Spyware liest still mit, zum Beispiel Passwörter, Bankdaten oder Kundendaten.
- Viren und Würmer verbreiten sich selbstständig von Rechner zu Rechner.
Oft arbeiten diese Arten zusammen. Ein Trojaner öffnet die Tür, über die später die Ransomware hereinkommt. Deshalb verdient jede Malware deine Aufmerksamkeit, auch wenn sie zunächst harmlos wirkt.
Warum trifft Malware gerade kleine Betriebe?
Vier von fünf Angriffen zielen auf kleine und mittlere Firmen
Viele Geschäftsführer glauben, ihr Betrieb sei für Hacker uninteressant. Die Zahlen sagen etwas anderes. Laut dem aktuellen Lagebericht des Bundesamts für Sicherheit in der Informationstechnik (BSI) richteten sich rund 80 Prozent der angezeigten Angriffe gegen kleine und mittlere Unternehmen.¹ Der Grund ist einfach. Große Konzerne haben eigene Sicherheitsabteilungen. Ein Handwerksbetrieb in Sprockhövel oder eine Kanzlei in Witten hat meist niemanden, der sich hauptberuflich um IT-Sicherheit kümmert.
Dazu kommt, dass viele Angriffe mit Malware automatisch laufen. Niemand sucht sich gezielt deine Firma aus. Die Schadsoftware klopft überall an und bleibt dort hängen, wo eine Tür offen steht. Das BSI beschreibt außerdem, dass Erpressersoftware inzwischen wie eine Dienstleistung vermietet wird.¹ Wer angreifen will, muss also nicht einmal selbst programmieren können.
Was ein Angriff deinen Betrieb kosten kann
Der Digitalverband Bitkom hat für 2026 über 1.000 Unternehmen ab zehn Beschäftigten befragt. Bei 25 Prozent aller Unternehmen hatten Angreifer Daten verschlüsselt, um sie nur gegen Lösegeld wieder freizugeben.² Den Gesamtschaden durch Datendiebstahl, Spionage und Sabotage beziffert die Studie auf mindestens 211 Milliarden Euro im Jahr, rund drei Viertel davon gehen auf Cyberangriffe zurück.²
Für deinen Betrieb zählen andere Größen. Wie viele Tage kannst du ohne Auftragsdaten, Rechnungen und Mails arbeiten? Was passiert mit deinen Lieferterminen, wenn die Fertigung steht? Wie erklärst du deinen Kunden, dass ihre Daten womöglich bei Kriminellen liegen? Ein Befall mit Malware ist deshalb immer ein Problem für den ganzen Betrieb.

Du willst wissen, wo Malware in deinem Betrieb am leichtesten hereinkäme? edv-trend prüft deine IT und zeigt dir die offenen Türen.
Wie kommt Malware in deine Firma?
Über den Anhang in einer ganz normalen Mail
Ein sehr verbreiteter Weg ist die E-Mail. Die Nachricht sieht aus wie eine Rechnung, eine Bewerbung oder eine Paketbenachrichtigung. Im Anhang steckt eine Datei, die beim Öffnen weiteren Schadcode nachlädt. Besonders tückisch sind Office-Dokumente mit Makros, also kleinen Programmen, die sich beim Öffnen ausführen. Das BSI empfiehlt deshalb ausdrücklich, Makros auf den Rechnern zentral abzuschalten.³ Die Absender werden außerdem immer geschickter. Holprige Texte voller Rechtschreibfehler sind längst kein verlässliches Warnzeichen mehr.
Über veraltete Software
Jedes Programm hat Fehler. Werden sie bekannt, nutzen Angreifer sie als Einfallstor für Malware. Laut BSI wurden im Berichtszeitraum im Schnitt täglich 119 neue Schwachstellen in IT-Systemen bekannt.¹ Die Hersteller liefern dafür Updates. Wer sie wochenlang liegen lässt, lässt die Tür offen. Das betrifft auch Geräte, an die im Alltag kaum jemand denkt, etwa den Router, die Firewall, den Netzwerkdrucker oder die Zeiterfassung am Eingang.
Über gestohlene Passwörter und Fernzugänge
Ein dritter Weg führt über Zugangsdaten. Angreifer erbeuten Passwörter über gefälschte Anmeldeseiten, die täuschend echt aussehen. Steht dann ein Fernzugang ins Firmennetz offen, melden sie sich einfach an, als wären sie ein Mitarbeiter im Homeoffice. Von dort aus spielen sie ihre Malware in aller Ruhe auf. Das BSI rät, Fernzugänge in der Regel nur über ein abgesichertes VPN zu nutzen, zusammen mit einer zweiten Bestätigung beim Anmelden.³
Ein Gedankenspiel aus Ennepetal
Stell dir einen Metallbetrieb in Ennepetal mit 25 Mitarbeitern vor. Im Büro kommt eine Mail mit dem Betreff „Mahnung“ an, angeblich von einem bekannten Lieferanten. Die Buchhalterin öffnet die angehängte Datei, weil sie die Zahlung prüfen will. Auf dem Bildschirm passiert nichts. Im Hintergrund lädt die Datei weitere Malware nach. Die Angreifer schauen sich ein paar Tage im Netz um. Sie finden den Server mit den Auftragsdaten und die Datensicherung, die dauerhaft daran hängt. An einem Freitagabend verschlüsseln sie beides. Am Montag steht der Betrieb.
Die Buchhalterin hat nichts Dummes getan. Sie hat eine Mail geöffnet, wie sie es jeden Tag dutzendfach tut. Genau deshalb darf der Schutz deiner Firma nicht davon abhängen, dass niemand je falsch klickt.
Woran erkennst du, dass Malware in deinem System steckt?
Typische Warnzeichen
Manche Schadsoftware bleibt lange unauffällig. Trotzdem gibt es Hinweise, bei denen du hellhörig werden solltest:
- Rechner werden plötzlich spürbar langsamer oder der Lüfter läuft ohne Grund auf Hochtouren.
- Programme starten oder schließen sich von selbst.
- Kollegen oder Kunden erhalten Mails von deiner Adresse, die du nie geschrieben hast.
- Der Virenschutz ist auf einmal ausgeschaltet.
- Dateien tragen merkwürdige Endungen oder lassen sich nicht mehr öffnen.
Ein einzelnes Zeichen kann harmlos sein. Treten mehrere davon zusammen auf, solltest du sofort nachsehen lassen.
Was du im Ernstfall sofort tust
Wenn du einen Befall vermutest, zählt jede Minute. Trenn den betroffenen Rechner vom Netzwerk, zieh also das Netzwerkkabel oder schalte das WLAN ab. So kann sich die Malware nicht weiter im Firmennetz ausbreiten. Ruf danach sofort deinen IT-Partner an. Entscheide nicht vorschnell über eine Lösegeldzahlung. Sprich zuerst mit Fachleuten und erstatte Anzeige bei der Polizei.
Das BSI rät außerdem, wichtige Telefonnummern und Ansprechpartner auf Papier bereitzuhalten.³ Wenn alle Rechner verschlüsselt sind, nützt dir die Kontaktliste im Mailprogramm nämlich wenig. Leg diese Liste am besten heute noch in die Schublade.
Ein Befall kommt nie zu einem passenden Zeitpunkt. edv-trend hilft dir, einen Notfallplan aufzustellen, solange alles noch läuft.
Wie schützt du deinen Betrieb wirksam vor Malware?
Updates sofort einspielen
Updates gehören zum günstigsten Schutz vor Malware. Das BSI empfiehlt, sie unverzüglich nach der Bereitstellung durch den Hersteller zu installieren, am besten zentral gesteuert.³ In der Praxis heißt das, dass sich jemand verlässlich darum kümmert, auch um Server, Router und Firewall. Ein Update, das drei Wochen auf den „passenden Moment“ wartet, schützt drei Wochen lang nicht.
Eine zweite Bestätigung beim Anmelden
Bei der Mehr-Faktor-Anmeldung bestätigst du jede Anmeldung zusätzlich, zum Beispiel per App auf dem Handy. Ein gestohlenes Passwort allein reicht Angreifern dann nicht mehr. Nach Angaben von Microsoft blockiert diese zweite Bestätigung mehr als 99,9 Prozent der Angriffe auf Benutzerkonten.⁴ Auch wenn das eine Herstellerangabe ist, zeigt sie deutlich, wie viel dieser kleine Schritt bringt. Für Mailkonten, Fernzugänge und Cloud-Dienste sollte sie in deinem Betrieb Pflicht sein.
Mails und Makros entschärfen
Weil so viele Angriffe per Mail starten, lohnt sich hier ein doppelter Schutz. Auf der technischen Seite filtert ein guter Spamschutz verdächtige Anhänge heraus, Makros in Office-Dateien bleiben zentral abgeschaltet.³ Auf der menschlichen Seite hilft eine kurze Schulung, in der dein Team echte Beispiele sieht. Ebenso wichtig ist ein Klima, in dem jeder einen verdächtigen Klick sofort melden darf, ohne Ärger zu befürchten. Wer Angst vor Ärger hat, schweigt. Dann bekommt die Malware genau die Zeit, die sie braucht.
Datensicherungen, die einen Angriff überleben
Ein Backup rettet dich nur, wenn die Angreifer es nicht gleich mitverschlüsseln. Das passiert leicht, wenn die Sicherung dauerhaft am Netzwerk hängt, wie im Gedankenspiel aus Ennepetal. Das BSI fordert deshalb ein Offline-Backup, das nach dem Sichern von den übrigen Systemen getrennt wird.³ Genauso wichtig ist der Test. Eine Sicherung, deren Wiederherstellung nie geprobt wurde, bleibt ein Versprechen ohne Beleg. Lass regelmäßig prüfen, ob sich deine wichtigsten Daten wirklich zurückholen lassen. Frag dabei auch, wie lange das dauert. Erst dann weißt du, wie viele Tage dein Betrieb im Ernstfall stillstehen würde.
Ein Plan für den Notfall
Der letzte Baustein ist ein schriftlicher Notfallplan. Darin steht, wer im Ernstfall entscheidet, wen du anrufst und welche Systeme zuerst wieder laufen müssen. Das BSI empfiehlt, die Wiederherstellung wichtiger Systeme regelmäßig zu üben.³ Ein solcher Plan passt auf wenige Seiten. Im Ernstfall sorgt er dafür, dass nicht alle durcheinanderlaufen, während die Uhr tickt.
Reicht ein Virenscanner gegen Malware aus?
Was du wahrscheinlich schon hast
Vermutlich läuft auf deinen Rechnern bereits ein Virenscanner. Das ist gut so, denn das BSI zählt Virenschutz ausdrücklich zu den zehn wichtigsten Maßnahmen gegen Ransomware.³ Ein Virenscanner erkennt vor allem Malware, die schon bekannt ist. Ganz neue Varianten können ihm durchrutschen, bis die Hersteller sie in ihre Erkennung aufgenommen haben. Prüf deshalb drei Dinge. Ist der Schutz auf allen Geräten aktiv, auch auf Laptops im Außendienst? Bekommt er automatisch Updates? Wer sieht eigentlich die Warnmeldungen, wenn er anschlägt? Lautet die ehrliche Antwort auf die letzte Frage „niemand“, hast du den ersten Punkt für deine Liste gefunden.
Kein Schutz ist lückenlos
Eine Sache solltest du realistisch sehen. Hundertprozentigen Schutz vor Malware gibt es nicht. Manchmal reicht ein neuer Trick, ein unaufmerksamer Moment oder eine Lücke, die noch niemand kennt. Gute Vorsorge senkt die Wahrscheinlichkeit eines erfolgreichen Angriffs deutlich. Vor allem sorgt sie dafür, dass ein Befall klein bleibt und du schnell wieder arbeiten kannst.
Ein Punkt bleibt allerdings offen. Haben die Angreifer vor der Verschlüsselung Daten kopiert, holt auch das beste Backup sie nicht zurück. Laut BSI drohen Erpresser immer häufiger zusätzlich mit der Veröffentlichung gestohlener Daten.¹ Dagegen hilft nur, es gar nicht erst so weit kommen zu lassen.
Wie gut ist dein Betrieb heute gegen Malware aufgestellt? edv-trend schaut sich Updates, Datensicherung und Zugänge gemeinsam mit dir an.
Was kostet guter Schutz vor Malware?
Diese Faktoren bestimmen den Aufwand
Eine seriöse Zahl lässt sich ohne Blick auf deine IT nicht nennen. Der Aufwand hängt vor allem von diesen Punkten ab: wie viele Arbeitsplätze, Server und mobile Geräte du hast, wie alt deine Hardware ist, ob deine Daten im eigenen Haus oder in der Cloud liegen und wie viel davon bereits sauber eingerichtet ist. Ein Betrieb mit aktuellen Geräten und funktionierender Datensicherung braucht womöglich nur Feinschliff. Wer seit Jahren nichts angefasst hat, startet besser mit einer gründlichen Bestandsaufnahme.
Stell dem Aufwand ehrlich gegenüber, was dich ein einziger Tag Stillstand kosten würde. Rechne die Löhne mit, die verschobenen Aufträge und den Ärger mit deinen Kunden.
Fragen, die du vor einem Angebot klären solltest
Bevor du ein Angebot einholst, helfen dir ein paar Fragen bei der Einordnung:
- Wer spielt Updates ein und wie schnell passiert das?
- Ist die Mehr-Faktor-Anmeldung für Mail und Fernzugang aktiv?
- Liegt mindestens eine Datensicherung offline, getrennt vom Netzwerk?
- Wann wurde die Wiederherstellung zuletzt getestet?
- Gibt es einen schriftlichen Notfallplan mit Telefonnummern auf Papier?
- Wer bekommt die Warnungen des Virenschutzes zu sehen?
Je mehr Fragen du heute mit Nein oder „weiß ich nicht“ beantwortest, desto mehr bringt dir ein Gespräch mit einem Fachmann.
Dein nächster Schritt gegen Malware mit edv-trend
Warum ein IT-Partner aus der Region hilft
Schutz vor Malware braucht laufende Pflege. Updates, Datensicherung und Zugänge müssen regelmäßig geprüft werden, damit keine neue Lücke unbemerkt bleibt. Ein IT-Partner wie edv-trend aus Gevelsberg, der deinen Betrieb kennt, merkt eher, wenn etwas nicht stimmt. Ob er im Ernstfall aus der Nachbarstadt kommt oder erst lange anreisen muss, macht einen spürbaren Unterschied. edv-trend ist ein IT-Systemhaus aus Gevelsberg und betreut Unternehmen im Ennepe-Ruhr-Kreis, in Wuppertal und in Hagen.
So fängst du an
Nimm dir die Fragen aus dem Kostenabschnitt vor und beantworte sie ehrlich. Wo du unsicher bist, liegt dein erster Ansatzpunkt. Du musst dafür kein großes Projekt starten. Ein Gespräch mit unseren Experten bei edv-trend reicht, um zu klären, wo Malware bei dir heute am leichtesten hereinkäme. Ohne Fachchinesisch und ohne Verpflichtung.
Ein falscher Klick muss deine Firma nicht lahmlegen. edv-trend hilft dir, deinen Betrieb Schritt für Schritt gegen Malware abzusichern.
Häufige Fragen zum Thema
Wie kann ein einziger Klick auf einen Mailanhang meine ganze Firma lahmlegen?
Im Anhang steckt oft ein kleines Programm, das beim Öffnen unbemerkt weiteren Schadcode nachlädt. Fachleute nennen solche Schadsoftware Malware. Die Angreifer schauen sich danach in Ruhe in deinem Netzwerk um. Irgendwann verschlüsseln sie Server und Datensicherung auf einen Schlag. Auf dem Bildschirm siehst du dann nur noch eine Lösegeldforderung. Deshalb darf der Schutz vor Malware nicht davon abhängen, dass niemand je falsch klickt.
Warum sollten Hacker sich für meinen kleinen Betrieb interessieren?
Weil kleine Betriebe oft die leichtere Beute sind. Laut dem Lagebericht des BSI richteten sich rund 80 Prozent der angezeigten Angriffe gegen kleine und mittlere Unternehmen. Viele Angriffe mit Malware laufen automatisch. Niemand sucht sich gezielt deine Firma aus. Die Schadsoftware klopft überall an und bleibt dort hängen, wo eine Tür offen steht.
Woran merke ich, dass mein Firmenrechner einen Virus hat?
Typische Hinweise sind ein plötzlich langsamer Rechner, Programme, die sich von selbst öffnen, ein ausgeschalteter Virenschutz oder Mails von deiner Adresse, die du nie geschrieben hast. Hinter solchen Zeichen kann Malware stecken, also Schadsoftware jeder Art. Ein einzelnes Zeichen kann harmlos sein. Treten mehrere davon zusammen auf, solltest du den Rechner sofort vom Netzwerk trennen und prüfen lassen.
Was mache ich, wenn alle Daten auf dem Server plötzlich verschlüsselt sind?
Trenn betroffene Rechner sofort vom Netzwerk, damit sich die Malware nicht weiter ausbreitet. Ruf danach deinen IT-Partner an. Erstatte Anzeige bei der Polizei. Das BSI rät, wichtige Telefonnummern schon vorher auf Papier bereitzuhalten, weil im Ernstfall vielleicht kein Rechner mehr funktioniert. Wer einen Notfallplan hat, verliert in diesen ersten Stunden deutlich weniger Zeit.
Soll ich zahlen, wenn Erpresser Geld für meine Firmendaten verlangen?
Entscheide das nie vorschnell. Sprich zuerst mit Fachleuten und mit der Polizei. Eine Zahlung ist keine Garantie dafür, dass du deine Daten zurückbekommst oder dass gestohlene Daten nicht trotzdem veröffentlicht werden. Die beste Antwort auf erpresserische Malware ist eine Datensicherung, an die die Angreifer nicht herankommen. Mit ihr bist du auf die Erpresser gar nicht angewiesen.
Reicht ein Virenscanner, um meine Firma vor Hackern zu schützen?
Ein Virenscanner ist wichtig. Er erkennt vor allem Malware, die schon bekannt ist. Ganz neue Varianten können durchrutschen. Dazu kommen Angriffe über gestohlene Passwörter, bei denen gar keine verdächtige Datei auftaucht. Deshalb braucht es mehrere Bausteine: aktuelle Updates, eine zweite Bestätigung beim Anmelden, entschärfte Mails, sichere Backups und einen Notfallplan.
Wie sichere ich meine Firmendaten so, dass Hacker sie nicht mit verschlüsseln?
Mindestens eine Datensicherung muss nach dem Sichern vom Netzwerk getrennt sein. Das BSI nennt das ein Offline-Backup. Hängt die Sicherung dauerhaft am Server, verschlüsselt die Malware sie gleich mit. Genauso wichtig ist ein regelmäßiger Test, ob sich die Daten wirklich zurückholen lassen. Erst dann weißt du, wie schnell dein Betrieb nach einem Angriff wieder arbeiten kann.
Warum soll ich ständig Updates installieren, wenn doch alles läuft?
Weil jedes Programm Fehler hat, die Angreifer ausnutzen. Laut BSI wurden im Schnitt täglich 119 neue Schwachstellen in IT-Systemen bekannt. Über solche Lücken kommt Malware ins Firmennetz, ohne dass jemand etwas anklicken muss. Updates schließen diese Lücken. Das gilt auch für Router, Firewall und Drucker, an die im Alltag kaum jemand denkt.
Wie bringe ich meinen Mitarbeitern bei, keine gefährlichen Anhänge zu öffnen?
Am besten mit kurzen Schulungen anhand echter Beispiele. Zeig deinem Team, wie gefälschte Rechnungen oder Mahnungen aussehen. Mindestens genauso wichtig ist ein Klima, in dem jeder einen verdächtigen Klick sofort melden darf, ohne Ärger zu befürchten. Je früher du davon erfährst, desto weniger Zeit hat die Malware, sich auszubreiten. Technisch hilft zusätzlich, Makros in Office-Dateien zentral abzuschalten.
Wie fange ich an, meine Firma besser gegen Hackerangriffe abzusichern?
Mit ein paar ehrlichen Fragen. Wer spielt bei dir Updates ein? Liegt eine Datensicherung offline? Wann wurde sie zuletzt getestet? Gibt es einen Notfallplan? Wo du unsicher bist, liegt dein erster Ansatzpunkt gegen Malware. Genau dabei hilft edv-trend als IT-Systemhaus aus Gevelsberg Unternehmen in Ennepetal, Schwelm, Wuppertal, Hagen, Witten, Sprockhövel und der ganzen Region, ohne Fachchinesisch und ohne Verpflichtung.