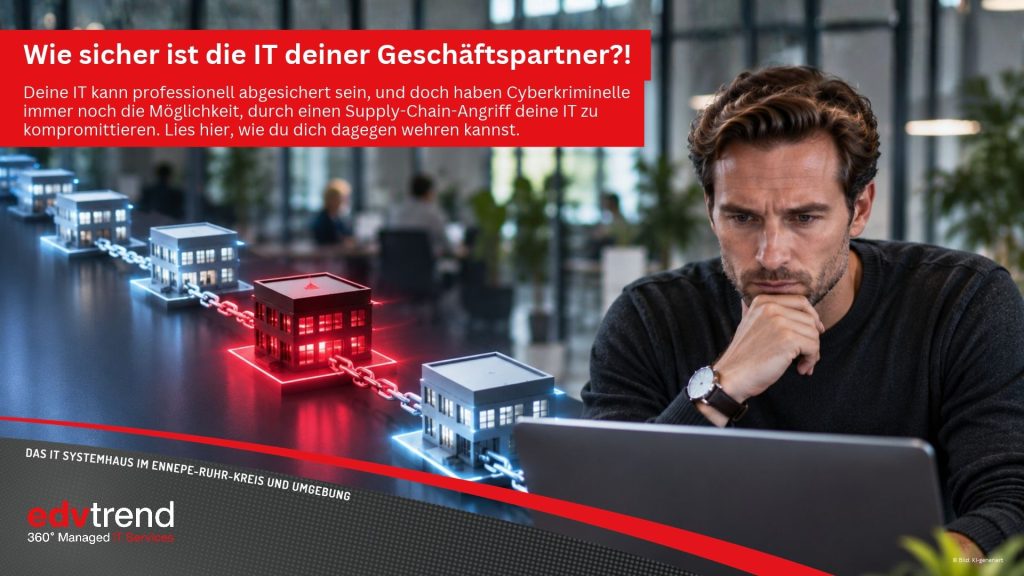
Du hast in deine IT-Sicherheit investiert. Firewall, Backups, Mehr-Faktor-Anmeldung, alles sitzt. Trotzdem kann dich ein Angriff treffen, gegen den dein eigenes Schloss nichts ausrichtet. Er kommt über einen Geschäftspartner, dem du vertraust: einen Lieferanten, einen Kunden oder den Hersteller einer Software, die du täglich nutzt. Das nennt man einen Supply-Chain-Angriff, auf Deutsch einen Angriff über die Lieferkette. Das Unangenehme daran ist, dass deine eigene gute Absicherung ihn nicht verhindert.
Für dich als Geschäftsführung ist das ein besonders ungemütlicher Gedanke. Du kannst dein eigenes Haus noch so gut sichern, ein Teil des Risikos liegt außerhalb deiner Kontrolle, nämlich bei den Firmen, mit denen du zusammenarbeitest. Dieser Artikel zeigt dir ohne Fachchinesisch, was ein Supply-Chain-Angriff ist, warum er gerade kleine Betriebe trifft und wie du das Risiko spürbar kleiner machst. Egal ob deine Firma in Gevelsberg, Ennepetal oder Hagen sitzt.
Was ein Supply-Chain-Angriff eigentlich ist
Der Einbruch über einen Dritten
Bei einem Supply-Chain-Angriff greift der Täter dich über einen Umweg an. Er knackt zuerst einen deiner Geschäftspartner, etwa einen Lieferanten, einen Kunden oder den Hersteller einer Software, die du nutzt. Über diesen Partner verschafft er sich dann Zugang zu dir. Die Lieferkette, also das Netz aus Zulieferern, Kunden und anderen Partnern rund um deinen Betrieb, wird so zum Einfallstor. Du wirst getroffen, obwohl der Angreifer nie direkt bei dir angeklopft hat.
Warum das Bild von der Lieferkette passt
Der Begriff klingt erst mal nach großer Industrie. Gemeint ist etwas ganz Alltägliches. Jeder Betrieb hängt heute an einer Kette aus Partnern. Dein Lieferant schickt dir Rechnungen per Mail. Deine Buchhaltungssoftware kommt von einem Hersteller. Dein Onlineshop läuft über einen Anbieter. Mit deinem Steuerbüro tauschst du Belege über einen gemeinsamen Ordner aus. Jeder dieser Partner hat auf irgendeine Weise Zugang zu deinen Systemen oder Daten. Ein Supply-Chain-Angriff nutzt genau diese Verbindungen. Je mehr Partner mitspielen, desto mehr mögliche Wege gibt es zu dir.
Warum es gerade kleine Betriebe trifft
Du bist über viele Partner verbunden
Viele Geschäftsführer denken, für so etwas seien sie zu klein. Das Gegenteil stimmt. Gerade kleine Betriebe sind eng mit anderen Firmen verflochten, mit Lieferanten, Kunden, Cloud-Anbietern und Softwareherstellern. Jede dieser Verbindungen ist eine mögliche Tür. Ein Angreifer, der einen Softwarehersteller oder einen großen Lieferanten knackt, erreicht auf einen Schlag viele seiner Geschäftspartner. Für ihn ist ein Supply-Chain-Angriff deshalb besonders lohnend, weil er mit einem Treffer viele kleine Betriebe auf einmal erwischt.
Deine eigene gute Absicherung reicht nicht
Jetzt kommt der Teil, der wirklich wachrüttelt. Die EU-Agentur ENISA hat Supply-Chain-Angriffe untersucht und festgestellt, dass in rund 66 Prozent der Fälle die Angreifer gezielt den Zulieferer ins Visier nahmen, um über ihn an dessen Kunden zu kommen.¹ Die wichtigste Erkenntnis daraus: Ein Unternehmen kann verwundbar sein, obwohl die eigene Abwehr gut ist. Genau das macht einen Supply-Chain-Angriff so tückisch. Dein eigenes Schloss hält, aber der Angreifer hat längst einen Schlüssel von jemand anderem.

Weißt du, welche Partner gerade Zugang zu deinen Systemen haben? edv-trend verschafft dir den Überblick und zeigt dir die Risiken.
Wie so ein Angriff in der Praxis abläuft
Über das Postfach eines Geschäftspartners
Der erste Weg ist simpel und trotzdem sehr wirksam. Ein Angreifer übernimmt das Mailkonto eines Lieferanten oder Kunden und schreibt dir von dort aus. Die Mail kommt von der echten Adresse, oft sogar als Antwort in einem laufenden Mailverlauf. So landet eine gefälschte Rechnung mit neuer Kontoverbindung oder ein verseuchter Anhang bei dir, dem du ganz selbstverständlich vertraust. Weil der Angreifer aus dem gehackten Postfach an alle Kontakte gleichzeitig schreiben kann, trifft ein einziger Supply-Chain-Angriff so schnell dutzende Betriebe.
Über eine manipulierte Software-Aktualisierung
Ein zweiter Weg ist besonders hinterhältig. Angreifer schleusen Schadcode in das Update einer Software ein, die viele Firmen nutzen. Du installierst das Update im guten Glauben und holst dir damit den Angriff ins Haus, weil Updates ja eigentlich etwas Gutes sind. Genau diese Masche steckt hinter einigen der größten Supply-Chain-Angriffe der letzten Jahre.
Über gemeinsame Portale und Datenordner
Der dritte Weg führt über die Werkzeuge, mit denen du mit deinen Partnern zusammenarbeitest. Viele Betriebe bestellen über das Portal ihres Großhändlers, tauschen Pläne mit Kunden über einen gemeinsamen Cloud-Ordner aus oder laden Belege in das Portal ihres Steuerbüros hoch. Wird eines dieser Portale oder das Konto eines Partners gehackt, liegt dort plötzlich eine verseuchte Datei, die genauso aussieht wie die üblichen Unterlagen. Auch das ist ein Supply-Chain-Angriff, hier ganz ohne komplizierte Technik auf deiner Seite.
Ein Gedankenspiel aus der Region
Stell dir einen Steuerberater aus dem Raum Hagen vor. Seine IT ist gut gepflegt, alle Rechner sind aktuell, die Daten werden täglich gesichert. Eines Tages kommt eine Mail von einem Mandanten, mit dem die Kanzlei seit Jahren zusammenarbeitet. Absender, Ton, Signatur, alles wie immer, im Anhang die Belege für den Monatsabschluss. Was niemand ahnt: Das Postfach des Mandanten wurde kurz vorher gehackt. Eine Mitarbeiterin öffnet den Anhang, Schadsoftware verschlüsselt die Mandantendaten, die Kanzlei steht still. Sie hat nichts falsch gemacht. So ein Gedankenspiel zeigt, wie ein Supply-Chain-Angriff abläuft, ohne dass das eigentliche Ziel je direkt angegriffen wird. Genau deshalb reicht es nicht, nur die eigene Tür abzuschließen.
Was auf dem Spiel steht
Stillstand, Datenverlust, Haftung
Die Folgen unterscheiden sich kaum von einem direkten Angriff. Deine Daten können verschlüsselt werden, der Betrieb steht, Kundendaten geraten in falsche Hände. Dazu kommt der Vertrauensverlust bei deinen eigenen Kunden, der sich nur langsam wieder aufbauen lässt. Ein solcher Vorfall lässt sich selten still im Hintergrund beheben, weil oft Daten Dritter betroffen sind. Dazu kommt eine heikle Frage. Wenn über deinen Zugang Schaden bei deinen eigenen Kunden entsteht, bist auch du in der Verantwortung. Ein Supply-Chain-Angriff macht dich im schlimmsten Fall vom Opfer zum Mitverursacher.
Warum es oft zu spät auffällt
Besonders heikel ist, dass ein Supply-Chain-Angriff lange unentdeckt bleibt. Der Zugang kommt von einem vertrauten Partner, also schlägt kein Alarm an. Der Angreifer bewegt sich in Ruhe durch dein Netz, oft über Wochen, bevor er zuschlägt. Wenn die Daten dann verschlüsselt sind, ist der eigentliche Einbruch längst Geschichte. Diese lange Dunkelphase ist einer der Gründe, warum ein Supply-Chain-Angriff so gefährlich ist. Je früher ungewöhnliche Zugriffe auffallen, desto kleiner bleibt am Ende der Schaden.
Die Bedrohungslage spitzt sich zu
Dass die Gefahr wächst, zeigen die Zahlen. Das BSI verzeichnete zuletzt im Schnitt rund 309.000 neue Schadprogramm-Varianten pro Tag und nennt Ransomware seit Jahren als größte Bedrohung im Cyberraum.² Je mehr automatisierte Angriffe unterwegs sind, desto attraktiver wird der Umweg über die Lieferkette. Ein Supply-Chain-Angriff ist damit längst keine ferne Ausnahme mehr. Er gehört zum wachsenden Teil der alltäglichen Bedrohung für den Mittelstand.
Ein Angriff über einen Partner ist schwer zu entdecken. edv-trend hilft dir, die Warnsignale früh zu erkennen.
Was NIS2 und Co. von dir verlangen
Die Sicherheit deiner Partner ist jetzt dein Thema
Das Thema ist längst auch im Gesetz angekommen. Die neue NIS2-Regelung verlangt von immer mehr Unternehmen, dass sie auch die Sicherheit in ihrer Lieferkette im Blick haben, also die Risiken aus der Zusammenarbeit mit Lieferanten und anderen Partnern aktiv steuern.³ Die Sicherheit deiner Partner ist damit nicht mehr deren Privatsache. Sie wird zu deiner Aufgabe, zumindest was die Auswahl und die Kontrolle angeht. Ein Supply-Chain-Angriff ist aus Sicht des Gesetzgebers ein Risiko, das du kennen und steuern musst. Für viele Betriebe ist dieser Gedanke neu. Jahrelang galt die IT eines Lieferanten als dessen alleinige Sache. Dieser Blick hat sich gedreht. Heute solltest du belegen können, dass du deine Partner mit Bedacht auswählst und ihre Zugänge im Griff behältst.
Ein Wort zur Verantwortung der Geschäftsführung
Das BSI bringt es beim Thema NIS2 auf den Punkt und nennt Cybersicherheit eine Chefinnen- und Chefsache.³ Für dich heißt das, du kannst die Verantwortung für Partnerrisiken nicht einfach abschieben. Niemand verlangt, dass du die IT deiner Lieferanten selbst absicherst. Aber du musst dich darum kümmern, mit wem du zusammenarbeitest und welche Zugänge du vergibst. Der Umgang mit dem Risiko Supply-Chain-Angriff gehört damit auf deinen Tisch, nicht nur in die Technik-Ecke.
Was du konkret tun kannst
Überblick: Wer hat Zugang zu was
Der erste Schritt kostet nichts. Mach eine Liste aller Partner, die Zugang zu deinen Systemen oder Daten haben. Lieferanten, Kunden mit Zugang zu gemeinsamen Ordnern, Softwarehersteller, Cloud-Anbieter, externe Berater wie Steuerbüro oder Werbeagentur. Für jeden notierst du, worauf er zugreifen kann und ob das heute noch nötig ist. Oft tauchen dabei alte Zugänge auf, an die niemand mehr gedacht hat. Vergiss auch die unscheinbaren Verbindungen nicht. Ein Kassensystem, eine Zeiterfassung oder der Wartungszugang einer Maschine hängt heute oft am Netz und an einem Hersteller. Jede dieser Verbindungen gehört auf die Liste. Diese Übersicht ist die Grundlage, um einen Supply-Chain-Angriff überhaupt erschweren zu können.
Die richtigen Fragen an deine Geschäftspartner
Danach darfst du ruhig unbequem werden. Frag deine wichtigsten Partner, wie sie sich selbst absichern. Nutzen sie die Mehr-Faktor-Anmeldung für ihre Postfächer? Wie schnell spielen sie Updates ein? Wer bei ihnen kann auf deine Daten zugreifen? Ein seriöser Geschäftspartner beantwortet das gern. Wer bei diesen Fragen mauert, ist selbst ein Risiko. Solche Fragen sind dein wirksamstes Mittel gegen einen Supply-Chain-Angriff über einen schwachen Partner.
Ein weiterer guter Prüfstein ist, ob ein Partner anerkannte Sicherheitsstandards einhält oder sich regelmäßig prüfen lässt. Frag auch, wie er dich informiert, falls bei ihm selbst etwas passiert. Ein Partner, der im eigenen Schadensfall schnell und offen Bescheid gibt, ist viel wert, weil du dann sofort reagieren kannst. Halte die wichtigsten Punkte am besten schriftlich fest, damit im Ernstfall klar ist, wer wofür zuständig ist.
Zugänge begrenzen und überwachen
Der dritte Schritt senkt den Schaden, falls doch etwas passiert. Gib jedem Partner nur so viel Zugang, wie er wirklich braucht, begrenzt auf die Zeit, in der er ihn braucht. Lass ungewöhnliche Anmeldungen überwachen, damit ein gekaperter Zugang früh auffällt. So kommt ein Angreifer selbst über einen Partner nicht automatisch an alles heran. Ein Supply-Chain-Angriff läuft dann ins Leere, bevor er großen Schaden anrichtet.
Was du nicht komplett kontrollieren kannst
Eine Sache solltest du realistisch sehen. Die Sicherheit deiner Partner wirst du nie vollständig in der Hand haben. Du kannst nicht in deren Rechenzentrum schauen oder deren Mitarbeiter schulen. Das ist auch nicht deine Aufgabe. In deiner Hand liegen die Auswahl der Partner, der Umfang der Zugänge und deine eigene Wachsamkeit. Ein Supply-Chain-Angriff lässt sich dadurch nicht zu hundert Prozent ausschließen. Du kannst aber die Wahrscheinlichkeit deutlich senken und den möglichen Schaden klein halten. Genau darum geht es, nicht um eine trügerische Rundumsorglosigkeit.
Warum ein IT-Partner aus der Region den Unterschied macht
Kurze Wege und ein Blick aufs Ganze
Das Risiko aus der Lieferkette zu steuern, verlangt Überblick über deine gesamte IT und über deine Partner. Ein erfahrener IT-Partner sieht die Verbindungen, die dir im Alltag gar nicht auffallen. Ob dieser Partner zwei Stunden über die Autobahn anreist oder aus der Nachbarstadt kommt, merkst du spätestens, wenn es schnell gehen muss. edv-trend ist ein IT-Systemhaus aus Gevelsberg und betreut Unternehmen in der Region, von Ennepetal über Schwelm und Wuppertal bis nach Hagen, Witten und Sprockhövel. Wer deinen Betrieb kennt, erkennt einen drohenden Supply-Chain-Angriff eher, weil er weiß, welche Partner bei dir welche Türen haben.
Dein nächster Schritt
Es beginnt mit einer Liste deiner Partner
Wenn du bis hierher gelesen hast, fällt dir wahrscheinlich schon der eine oder andere Geschäftspartner ein, der Zugang zu deinen Daten hat. Das ist ein guter Anfang. Jetzt ist der richtige Moment, dir die Partnerseite deiner IT einmal anzuschauen, bevor es ein Angreifer tut. Diese eine Liste ist oft schon der halbe Schutz. Du musst dafür kein Großprojekt starten. Ein Gespräch reicht, um zu klären, wer bei dir Zugang hat und wo die größten Risiken liegen. Ohne Fachchinesisch und ohne Verpflichtung, dafür mit einem klaren Blick darauf, wie wahrscheinlich ein Supply-Chain-Angriff bei dir wirklich ist.
edv-trend macht die Partnerrisiken in deiner IT sichtbar, bevor sie zum Problem werden. Ein Gespräch genügt für den Anfang.
Häufige Fragen zum Thema
Wie kommen Hacker in meine Firma, obwohl ich meine IT gut abgesichert habe?
Oft über einen Umweg, den du gar nicht auf dem Schirm hast. Die EU-Agentur ENISA hat festgestellt, dass ein Unternehmen verwundbar sein kann, obwohl die eigene Abwehr gut ist. Der Täter nimmt dann den Umweg über einen Geschäftspartner, dem du vertraust. Fachleute nennen das einen Supply-Chain-Angriff, also einen Angriff über die Lieferkette. Deshalb reicht es nicht, nur die eigene Tür abzuschließen.
Was passiert, wenn ein Lieferant oder Kunde von mir gehackt wird?
Dann kann es auch bei dir gefährlich werden. Über das gehackte Postfach schreibt dir der Angreifer von der echten Adresse deines Geschäftspartners, oft als Antwort in einem laufenden Mailverlauf. Darin steckt eine gefälschte Rechnung oder ein verseuchter Anhang, den du ganz selbstverständlich öffnest. Ein solcher Supply-Chain-Angriff ist besonders tückisch, weil ein einziges gehacktes Postfach viele Geschäftspartner gleichzeitig treffen kann.
Sind kleine Betriebe für Hacker überhaupt interessant?
Gerade die. Kleine Betriebe sind eng mit Lieferanten, Kunden, Cloud-Anbietern und Softwareherstellern verbunden, wobei jede dieser Verbindungen eine mögliche Tür ist. Für einen Angreifer ist ein Supply-Chain-Angriff besonders lohnend, weil er mit einem Treffer bei einem großen Partner gleich viele kleine Betriebe auf einmal erwischt. Zu klein für einen Supply-Chain-Angriff ist praktisch niemand.
Kann ich mir über ein ganz normales Update einen Virus einfangen?
In seltenen Fällen leider ja. Angreifer schleusen Schadcode in das Update einer weit verbreiteten Software ein, du installierst es im guten Glauben und holst dir damit den Angriff ins Haus. Diese Masche ist ein klassischer Supply-Chain-Angriff und steckt hinter einigen der größten Vorfälle der letzten Jahre. Updates bleiben trotzdem wichtig, denn der Schutz liegt in sauberer Auswahl und Überwachung.
Woran merke ich, dass Hacker schon in meinem Netzwerk sind?
Das ist das Tückische, oft merkst du es lange nicht. Der Zugang kommt von einem vertrauten Partner, also schlägt kein Alarm an. Ein Supply-Chain-Angriff bleibt deshalb häufig wochenlang unentdeckt, bis die Daten verschlüsselt sind. Je früher ungewöhnliche Anmeldungen und Zugriffe auffallen, desto eher lässt sich ein Supply-Chain-Angriff stoppen. Eine laufende Überwachung ist hier der entscheidende Punkt.
Hafte ich als Geschäftsführer, wenn Kundendaten über meine Systeme abfließen?
Das kann gut sein. Entsteht über deine Systeme Schaden bei deinen eigenen Kunden, bist auch du in der Verantwortung. Ein Supply-Chain-Angriff macht dich im schlimmsten Fall vom Opfer zum Mitverursacher. Genau deshalb reicht es nicht, auf den Geschäftspartner zu zeigen. Wer einen Supply-Chain-Angriff ernst nimmt, schützt damit auch sich selbst vor Ärger und Haftung.
Was sollte ich meine Lieferanten und Geschäftspartner zu ihrer Sicherheit fragen?
Trau dich, unbequem zu werden. Nutzen sie eine Anmeldung mit zwei Schritten für ihre Postfächer? Wie schnell spielen sie Updates ein? Wer bei ihnen kann auf deine Daten zugreifen? Informieren sie dich sofort, falls bei ihnen etwas passiert? Ein seriöser Partner beantwortet das gern. Solche Fragen sind dein wirksamstes Mittel gegen einen Supply-Chain-Angriff über einen schwachen Geschäftspartner.
Muss ich mich laut Gesetz um die IT-Sicherheit meiner Lieferanten kümmern?
Zunehmend ja. Die NIS2-Regelung verlangt von immer mehr Unternehmen, auch die Sicherheit in der Lieferkette im Blick zu haben. Die Sicherheit deiner Partner ist damit nicht mehr nur deren Sache, denn du musst die Risiken aus der Zusammenarbeit kennen und steuern. Ein bewusster Umgang mit dem Thema Supply-Chain-Angriff gehört deshalb auf die Chefetage.
Kann ich überhaupt prüfen, wie sicher meine Geschäftspartner sind?
Nicht vollständig, das ist wichtig zu wissen. Du kannst nicht in die IT deiner Lieferanten oder Kunden schauen. In deiner Hand liegen die Auswahl der Partner, der Umfang der Zugänge und deine eigene Wachsamkeit. Einen Supply-Chain-Angriff kannst du dadurch nicht zu hundert Prozent ausschließen, die Wahrscheinlichkeit aber deutlich senken und den möglichen Schaden klein halten.
Wie fange ich an, meine Firma besser vor Hackern zu schützen?
Mit einer einfachen Liste aller Partner, die Zugang zu deinen Systemen oder Daten haben, samt der Frage, wer davon was wirklich braucht. Daraus ergeben sich die ersten Schritte ganz von selbst. Genau dabei hilft edv-trend als IT-Systemhaus aus Gevelsberg Unternehmen in Ennepetal, Schwelm, Wuppertal, Hagen, Witten, Sprockhövel und der ganzen Region, das Risiko Supply-Chain-Angriff greifbar zu machen, ohne Fachchinesisch und ohne Verpflichtung.